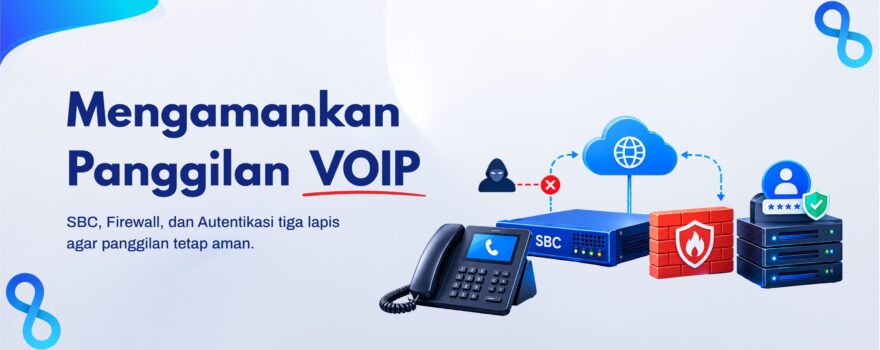
VoIP memungkinkan suara dan video berjalan lewat jaringan IP dengan biaya jauh lebih rendah dibanding telepon konvensional. Namun karena berjalan di jaringan yang sama dengan lalu lintas internet lainnya, VoIP juga menghadapi ancaman yang sama: penyadapan, penipuan tol (toll fraud), serangan DoS, dan pembajakan akun. Tiga lapisan pertahanan yang paling penting adalah Session Border Controller (SBC), firewall, dan autentikasi.
- Session Border Controller (SBC)
SBC adalah perangkat atau perangkat lunak yang berada di perbatasan antara jaringan internal (misalnya PBX perusahaan) dan jaringan eksternal (internet atau operator SIP trunk). Fungsinya mirip “penjaga gerbang” khusus untuk lalu lintas suara.
Fungsi utama SBC:
- Keamanan sinyal dan media. SBC memeriksa pesan SIP dan aliran RTP, menolak paket yang cacat, dan mencegah serangan seperti SIP flooding atau malformed packet.
- Topology hiding. SBC menyembunyikan alamat IP dan struktur jaringan internal sehingga penyerang tidak bisa memetakan infrastruktur Anda.
- Interoperabilitas. SBC menormalkan perbedaan implementasi SIP antar vendor dan melakukan transcoding codec (misalnya G.711 ke G.729 atau Opus).
- Manajemen sesi dan kualitas. SBC mengatur batas jumlah panggilan, prioritas, dan routing.
- Enkripsi. SBC dapat menjadi titik terminasi TLS untuk sinyal SIP dan SRTP untuk media, termasuk menjembatani antara jaringan terenkripsi dan tidak terenkripsi.
- NAT traversal. SBC mengatasi masalah panggilan satu arah atau tanpa suara akibat NAT.
Firewall biasa tidak memahami konteks SIP. SBC memahami protokol suara hingga level sesi, sehingga lebih efektif menghadapi ancaman khas VoIP.
- Firewall
Firewall tetap menjadi lapisan dasar yang tidak boleh dilewatkan. Pada lingkungan VoIP, konfigurasinya perlu cermat karena VoIP memakai banyak port dinamis.
Praktik terbaik:
- Terapkan prinsip default deny. Blokir semua lalu lintas, lalu izinkan hanya yang dibutuhkan.
- Batasi port dan sumber. Port SIP umum adalah UDP/TCP 5060 dan TLS 5061, sedangkan RTP memakai rentang port tertentu (misalnya 10000-20000). Izinkan hanya dari IP operator atau SBC yang dikenal (whitelisting).
- Gunakan SIP ALG dengan hati-hati. Fitur ini sering menimbulkan masalah seperti panggilan putus atau tanpa suara. Banyak administrator menonaktifkannya dan menyerahkan penanganan NAT kepada SBC.
- Aktifkan rate limiting. Batasi jumlah permintaan REGISTER dan INVITE per detik dari satu IP untuk meredam brute force dan flooding.
- Pisahkan jaringan. Gunakan VLAN khusus untuk VoIP, terpisah dari jaringan data, dan pasang DMZ untuk server yang menghadap internet.
- Blokir geolokasi. Tutup lalu lintas dari negara yang tidak relevan dengan bisnis Anda.
- Pantau dan catat log. Log firewall membantu mendeteksi pola serangan sejak dini.
Perlu diingat, firewall konvensional hanya melihat alamat dan port. Karena itu firewall paling efektif bila dipasangkan dengan SBC.
- Autentikasi
Banyak insiden VoIP terjadi bukan karena celah teknis yang rumit, melainkan karena kredensial yang lemah. Akun ekstensi yang dibajak sering dipakai untuk menelepon nomor premium internasional, dan tagihannya bisa mencapai puluhan juta rupiah dalam semalam.
Langkah penguatan autentikasi:
- Gunakan kata sandi kuat dan unik untuk setiap ekstensi: panjang, acak, dan bukan angka yang sama dengan nomor ekstensi.
- Aktifkan digest authentication pada SIP dan hindari registrasi tanpa autentikasi.
- Autentikasi berbasis IP untuk SIP trunk, sehingga hanya IP operator yang terdaftar yang bisa mengirim panggilan.
- Autentikasi dua faktor (2FA) untuk panel admin PBX, SBC, dan portal pengguna.
- Sertifikat TLS dan mutual TLS (mTLS) agar perangkat dan server saling memverifikasi identitas.
- Kunci akun otomatis atau blokir IP (misalnya dengan Fail2ban) setelah beberapa kali gagal login.
- Batasi hak panggilan. Nonaktifkan panggilan internasional untuk ekstensi yang tidak memerlukannya dan tetapkan batas biaya harian.
- Rotasi kredensial secara berkala dan segera cabut akses karyawan yang sudah tidak aktif.
Bagaimana Ketiganya Bekerja Bersama
Ketiga komponen ini saling melengkapi dalam pendekatan defense in depth:
- Firewall menyaring lalu lintas kasar dan menutup port yang tidak perlu.
- SBC memeriksa lalu lintas VoIP yang lolos, menyembunyikan topologi, dan menerapkan enkripsi serta kebijakan sesi.
- Autentikasi memastikan hanya pengguna dan perangkat sah yang dapat melakukan registrasi dan panggilan.
Jika satu lapisan tertembus, lapisan lainnya masih melindungi sistem.
Penutup
Keamanan VoIP bukan pekerjaan sekali jadi. Ancaman terus berkembang, sehingga konfigurasi perlu ditinjau, perangkat lunak diperbarui, dan log dipantau secara rutin. Dengan SBC yang tepat, firewall yang dikonfigurasi disiplin, dan autentikasi yang kuat, layanan VoIP bisa berjalan aman, stabil, dan terhindar dari kerugian akibat penyalahgunaan.

 Chat/Call via WhatsApp
Leave a Reply